
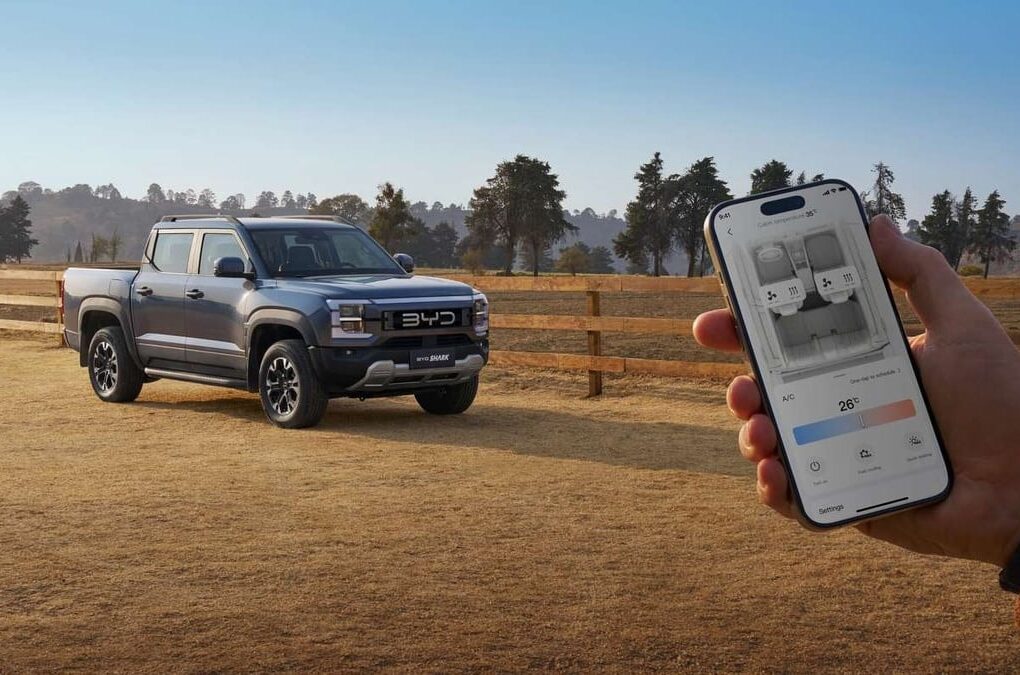
Le piratage du BYD Shark 6 par Fortify Labs a révélé une faille d’infodivertissement, mais le contrôle à distance exigeait d’abord un accès physique au pick-up.
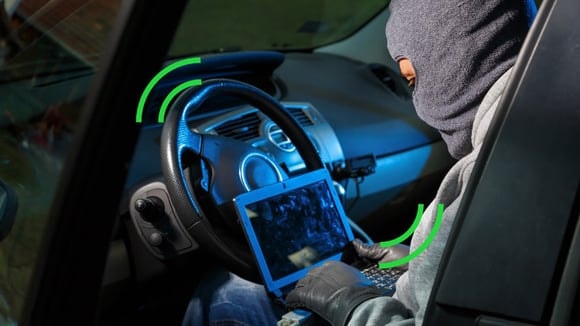
Les chercheurs australiens de Fortify Labs ont montré qu’une intrusion pouvait exposer la localisation et les conversations téléphoniques. Certaines commandes étaient aussi accessibles, comme les phares ou les essuie-glaces. Le point d’entrée était DiLink, le système d’infodivertissement de BYD. Ce système repose sur Android et a été adapté par le constructeur.
On parle donc de commandes du véhicule, mais aussi de vie privée. Les conditions du test limitent toutefois nettement la portée du risque constaté.
Le test a été présenté dans Four Corners, l’émission de la chaîne australienne ABC. Il portait sur un pick-up de 2025 appartenant à l’entreprise. Avant les essais, il avait reçu toutes les mises à jour disponibles de BYD. Les chercheurs avaient aussi retiré la carte SIM fournie par la marque. Le but était de ne pas affecter ses services en ligne.
Autre condition indispensable : l’accès constructeur aux services connectés devait être activé sur le véhicule. Sans cette configuration, l’opération n’aurait pas pu aboutir.
L’accès à bord était indispensable
L’exploitation de la faille permettait de télécharger une application tierce. Son installation exigeait toutefois un accès physique à l’habitacle. Pour obtenir la localisation ou utiliser le microphone, les autorisations devaient aussi être accordées en personne. Cela passait par l’interface embarquée.
Cette condition change la portée du test. Concrètement, ce n’était pas une intrusion entièrement à distance. Un contact préalable avec le véhicule était nécessaire. Le contrôle des fonctions concernées dépendait d’abord de ces interventions à bord.
BYD a développé une mise à jour corrective. Elle vise à corriger les lacunes de sécurité exploitées lors de la démonstration.
Android élargit la question de la sécurité
On ne peut pas en déduire que d’autres modèles présentent la même faille. Android sert pourtant de base à de nombreux systèmes d’infodivertissement. Une faiblesse comparable pourrait donc toucher d’autres constructeurs. Ce test ne le démontre pas.
Au-delà des commandes, l’expérience montre la sensibilité des informations disponibles dans une voiture connectée. La localisation et les conversations téléphoniques touchent directement à la vie privée des occupants. Protéger l’infodivertissement ne revient donc pas seulement à sécuriser un écran ou ses applications.

Commentaires 0
Modérés avant publication